· EEM438
EEM438 Veri İletişimi: Ağ Güvenliği: SSL, IPsec ve Güvenlik Duvarları
EEM438 – Veri İletişimi · 17.03.2015 · 18.10.2026
Güvenliğin bileşenleri ve şifreleme
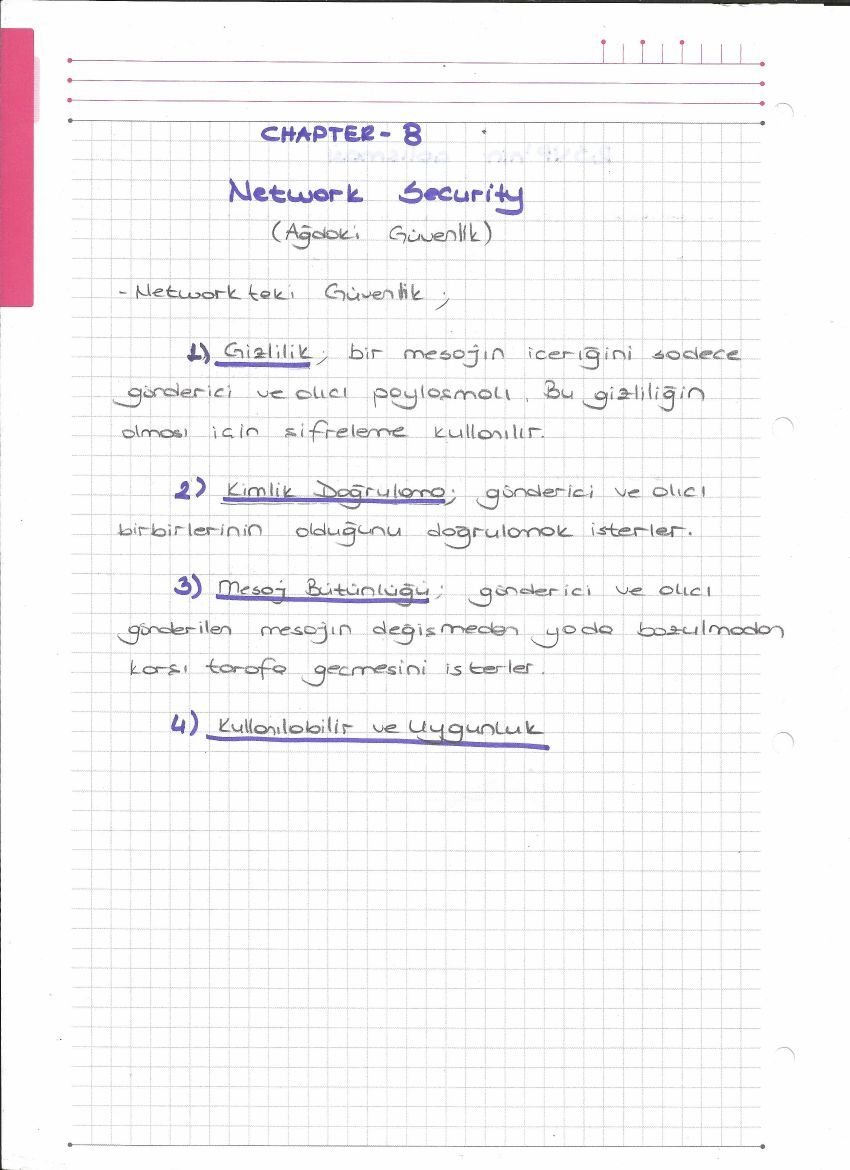
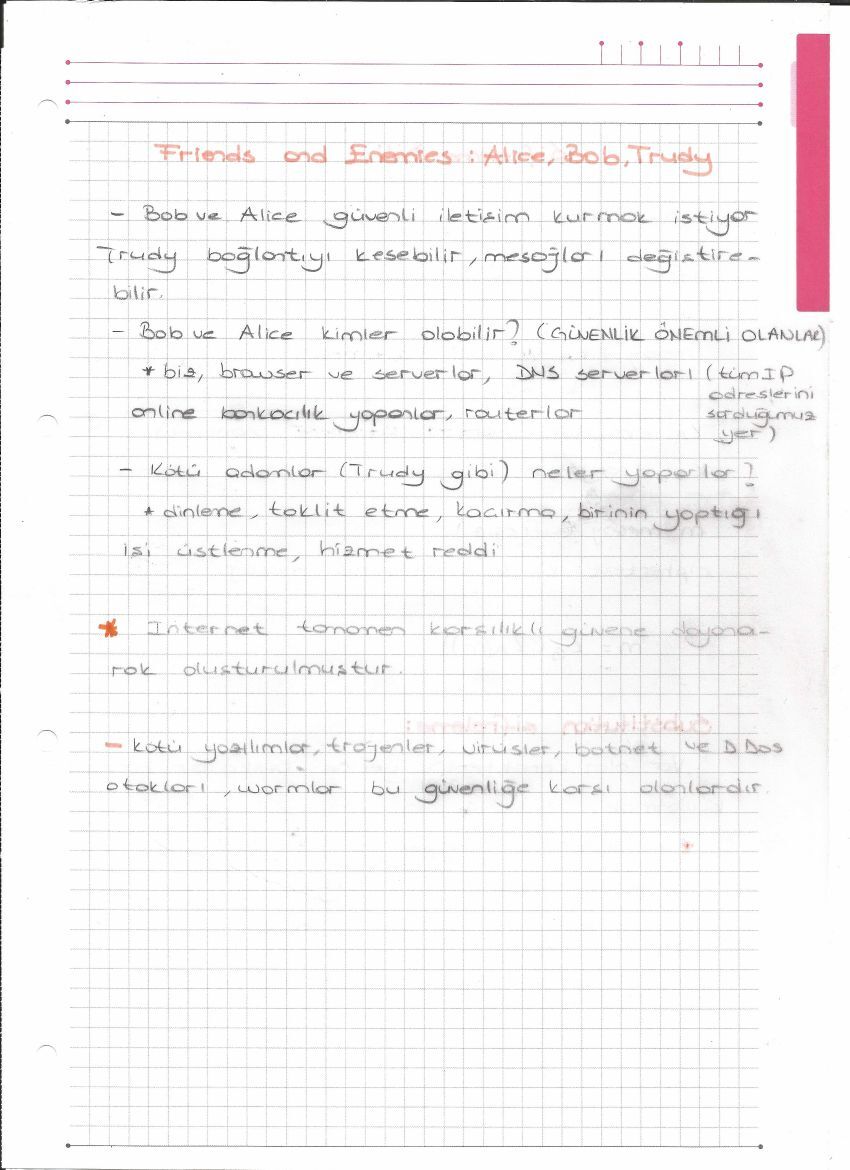
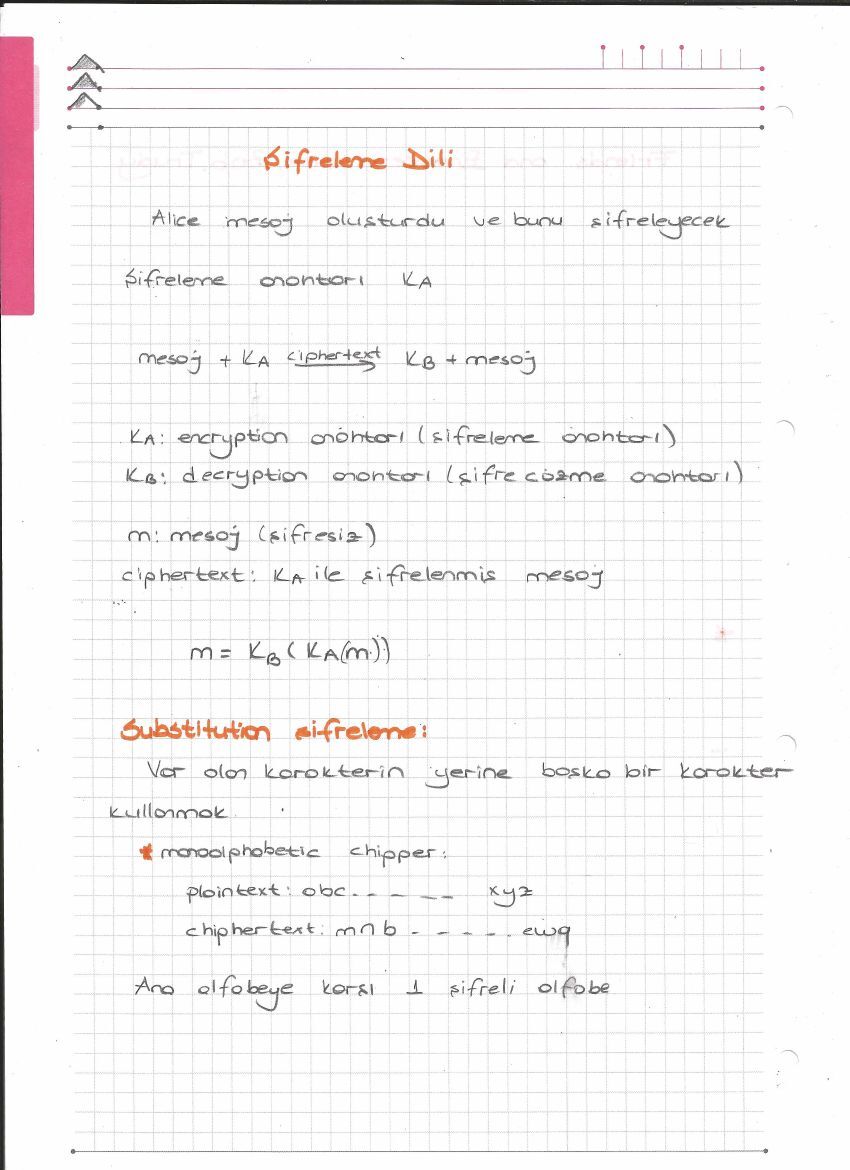
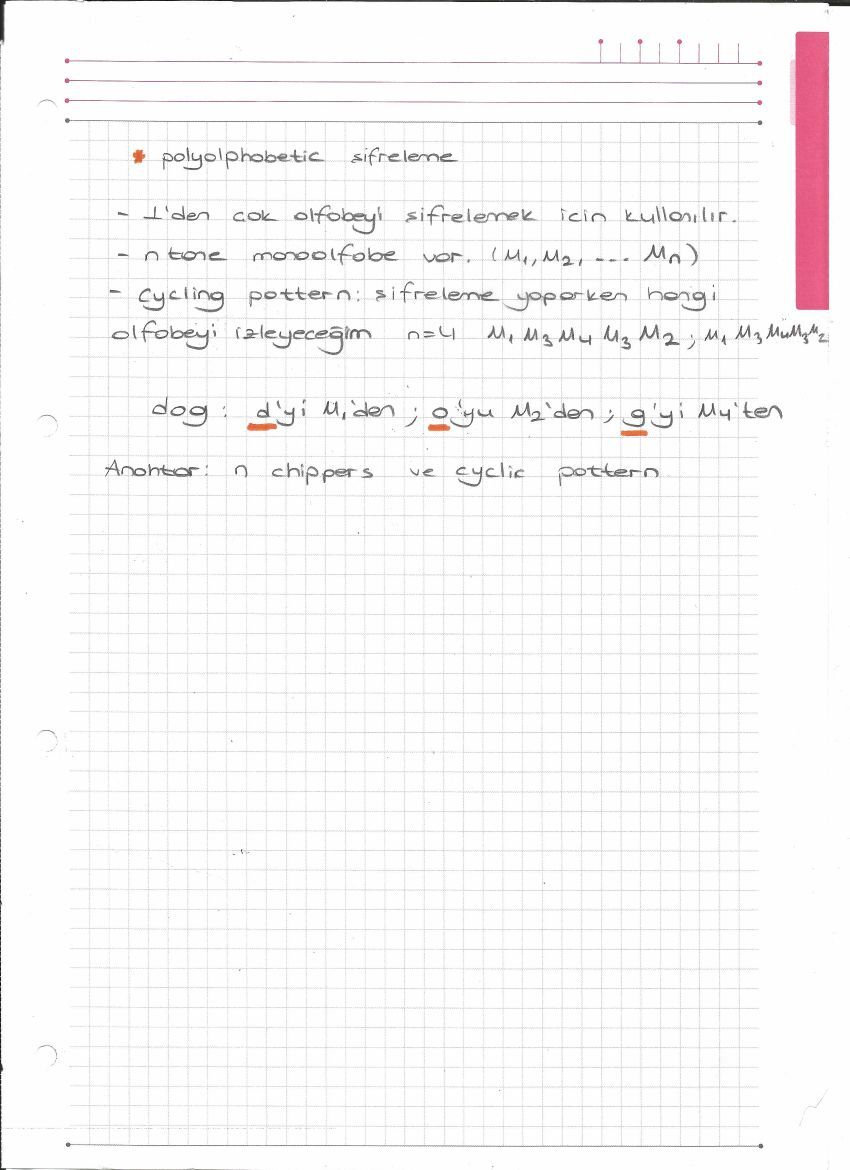
Gizlilik, kimlik doğrulama, mesaj bütünlüğü ve erişilebilirlik ayrı hedeflerdir. Dinleme, kimliğe bürünme ve hizmet engelleme tehditleri listelenir. Düz metin m, şifreleme Kₐ ve çözme Kᵦ ile m = Kᵦ(Kₐ(m)) gösterilir. Monoalfabetik ve çok alfabeli yer değiştirme örnekleri açıklanır.
SSL el sıkışması ve kayıt katmanı
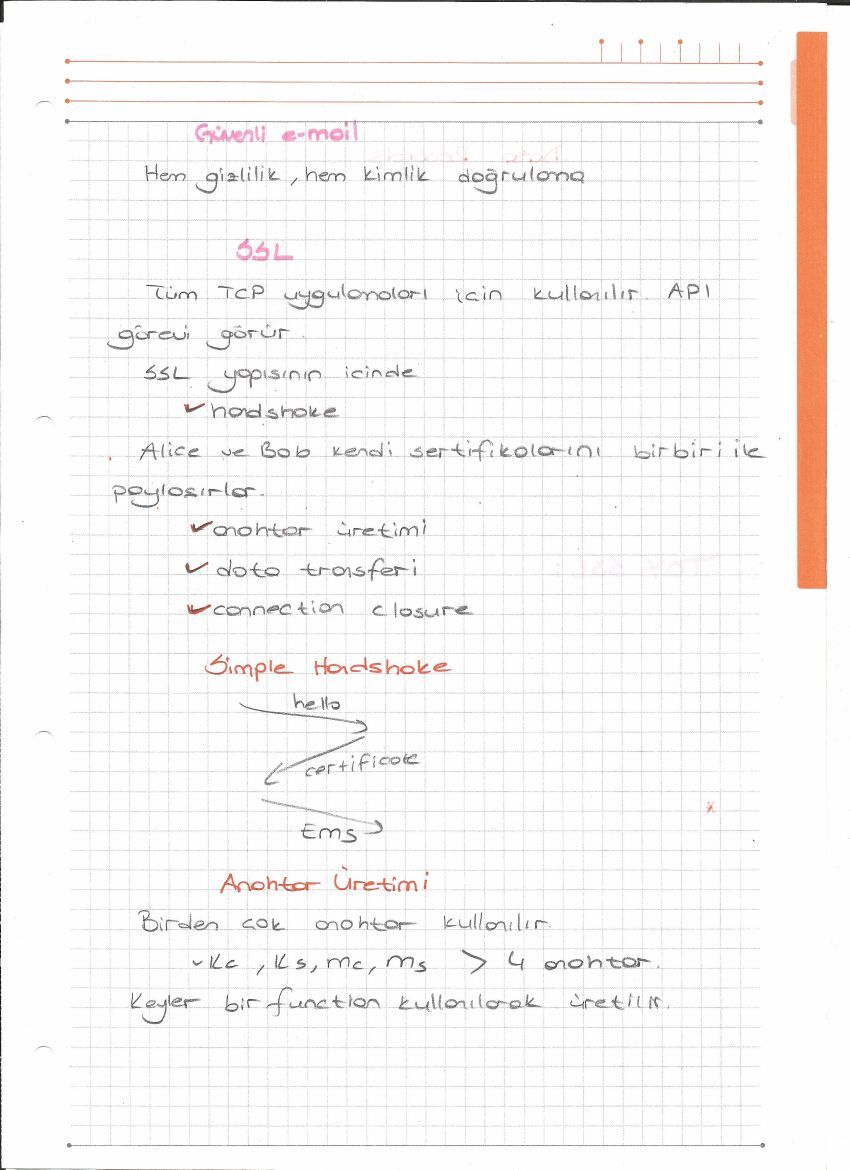
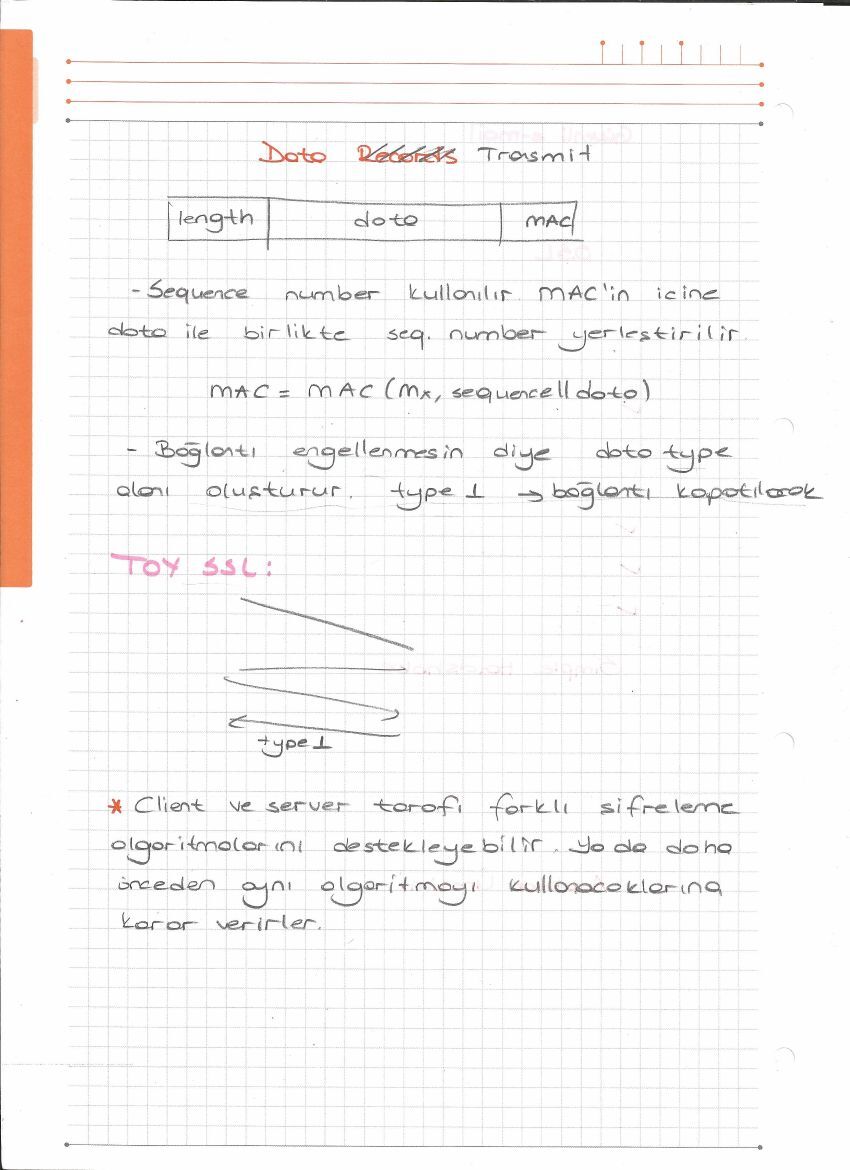
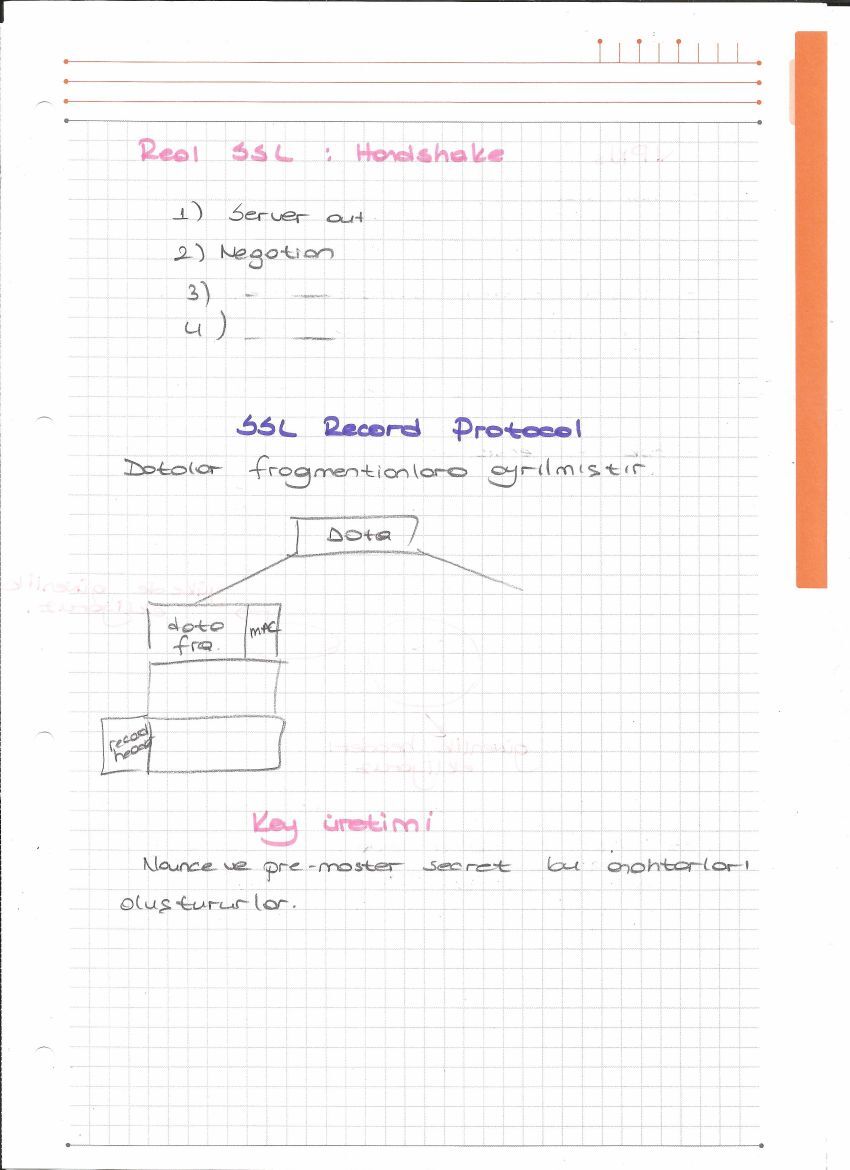
SSL için el sıkışma, sertifika, anahtar üretimi, veri transferi ve kapanış aşamaları yazılmıştır. İki yön için ayrı şifreleme ve MAC anahtarları kullanılabilir. Kayıt şemasında length, data ve MAC alanları gösterilir. Sıra numarası MAC hesabına katılarak yeniden sıralama/tekrar saldırılarına karşı kullanılır. Pre-master secret ve nonce anahtar türetme girdileri olarak anılır.
VPN, IPsec ve güvenlik ilişkileri
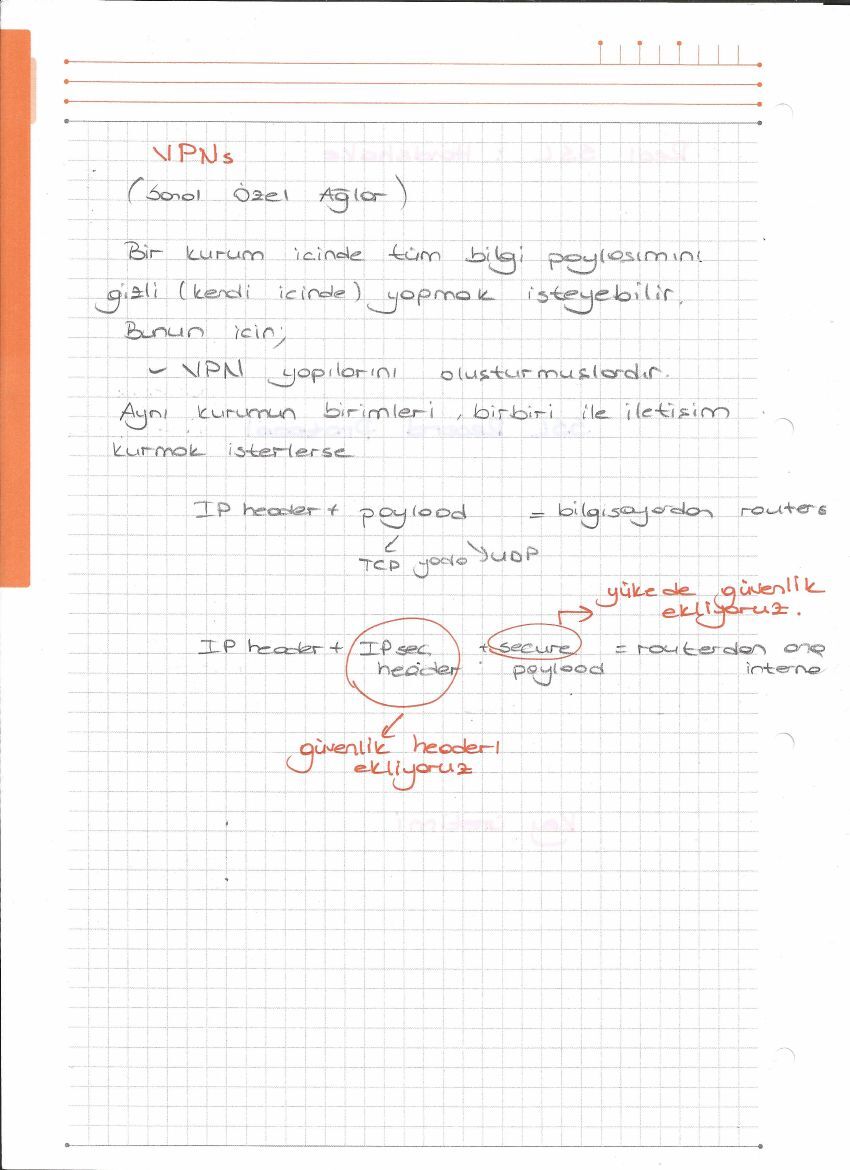
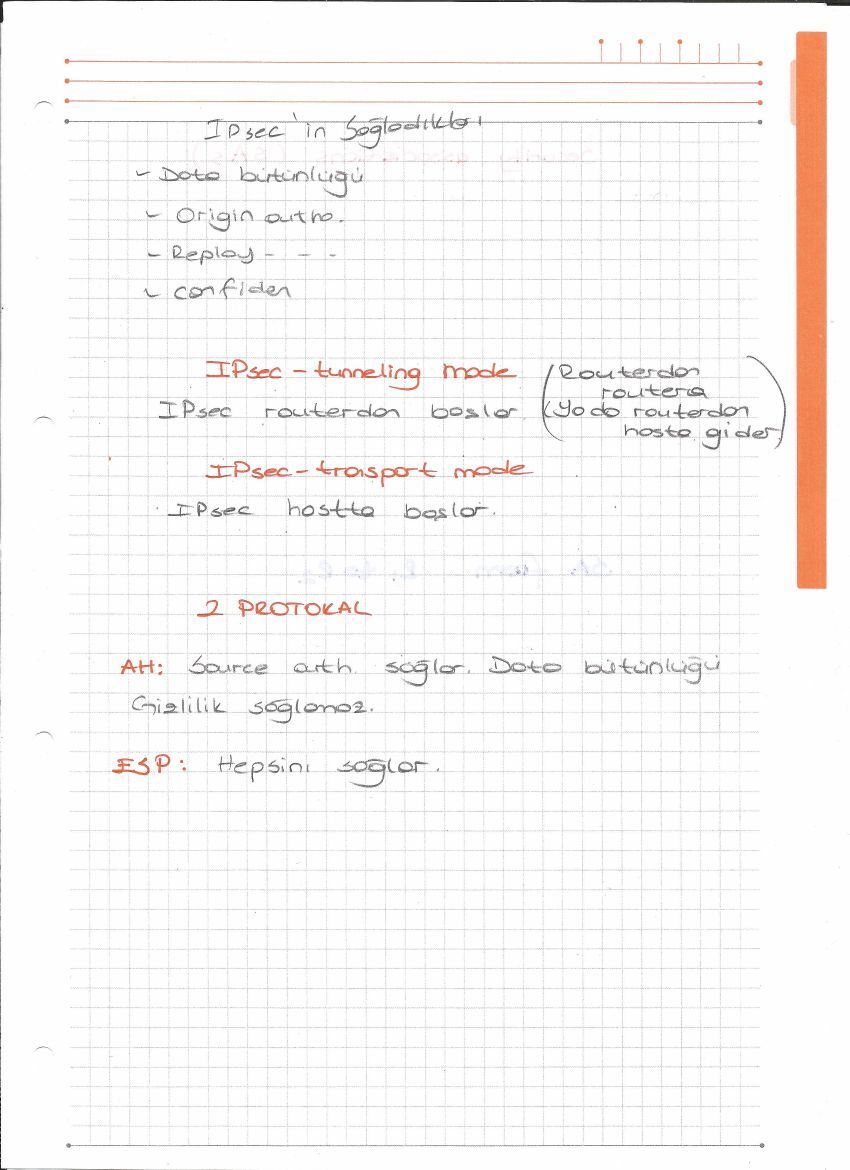
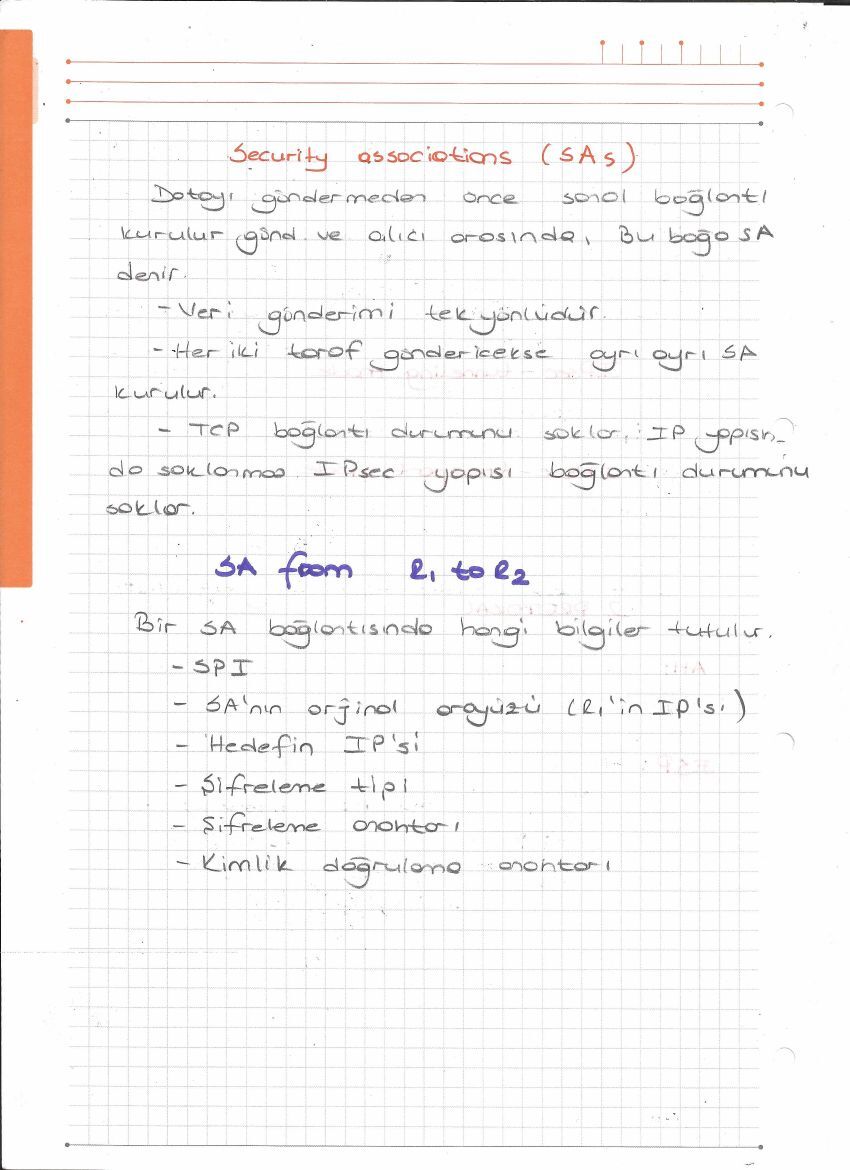
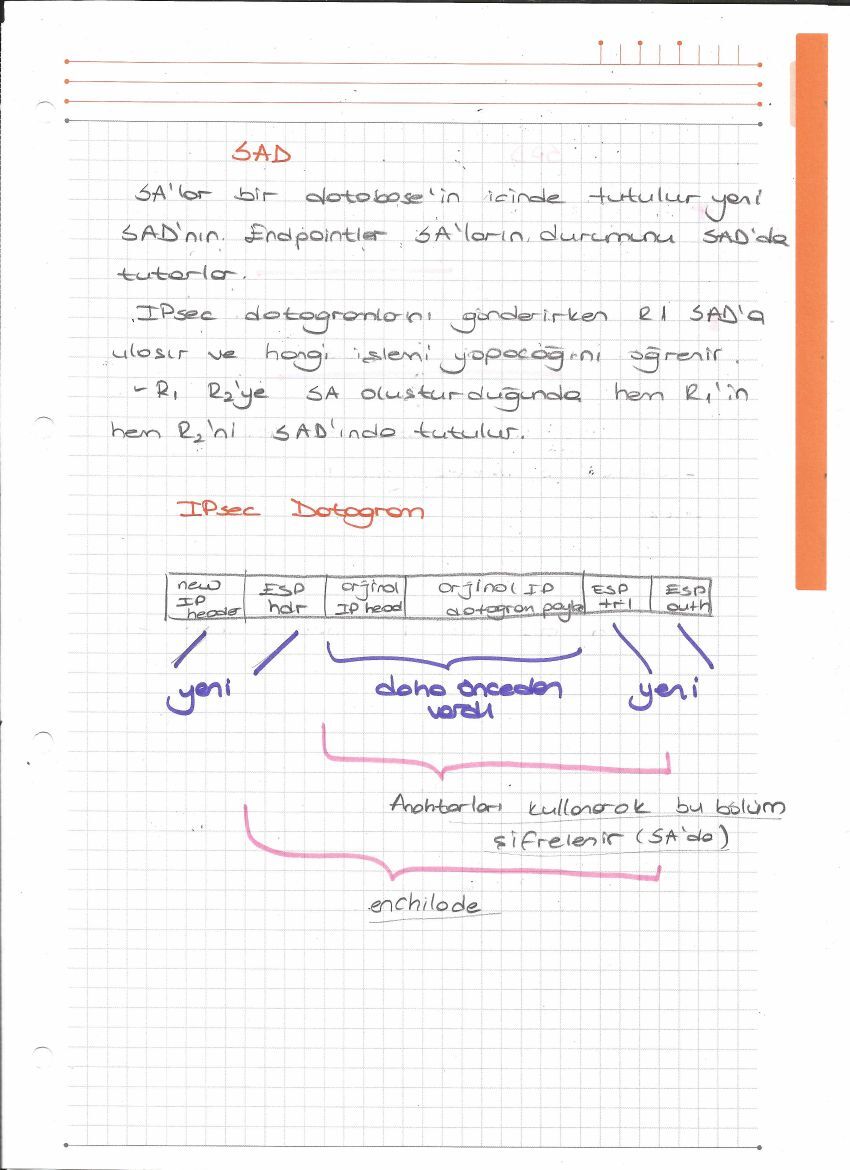
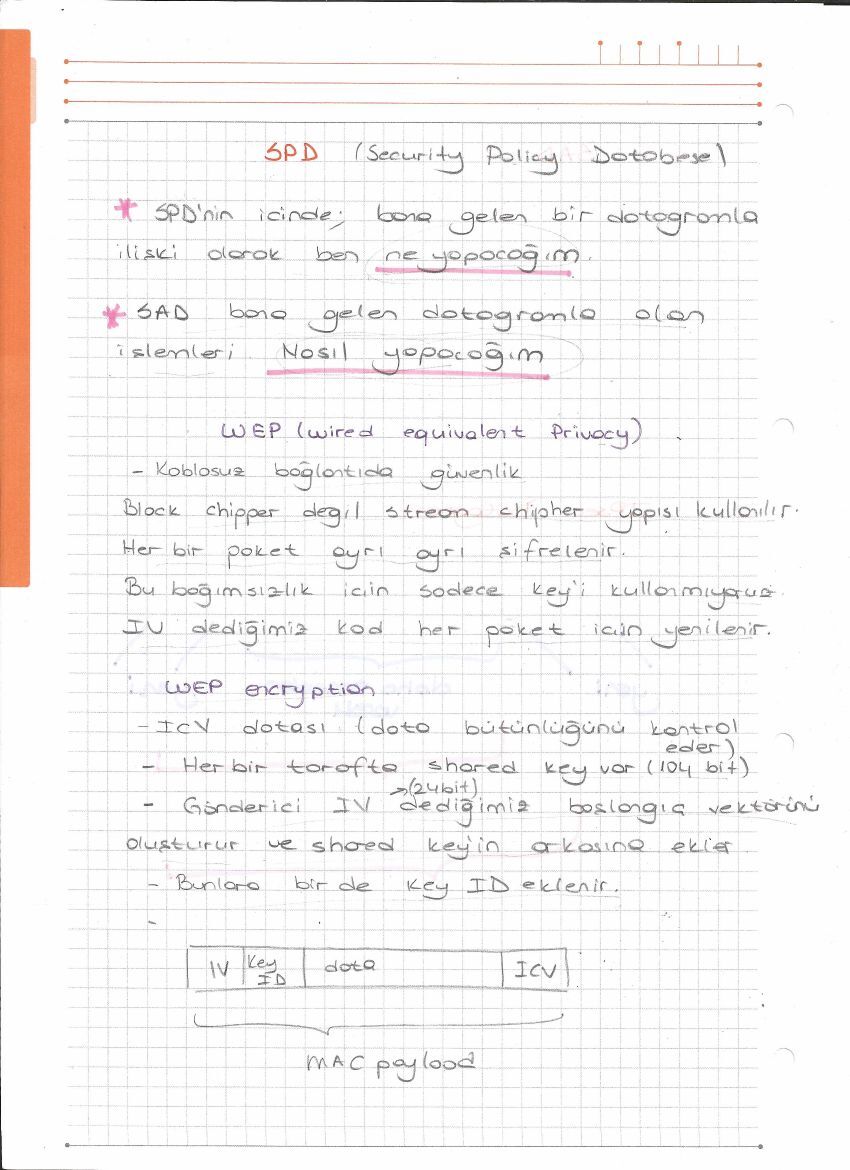
VPN kurumlar arası trafiği korumak için anlatılır. Transport ve tunnel modları, AH ve ESP karşılaştırılır. AH gizlilik sağlamaz; ESP şifreleme ve doğrulama servisleriyle ilişkilidir. SA tek yönlüdür; iki yönlü trafik için iki ilişki gerekir. SPI, uç adresleri, algoritmalar ve anahtarlar SA bağlamında tutulur. SAD mevcut ilişkileri, SPD uygulanacak politikayı tanımlar.
Kablosuz güvenlik ve erişim denetimi
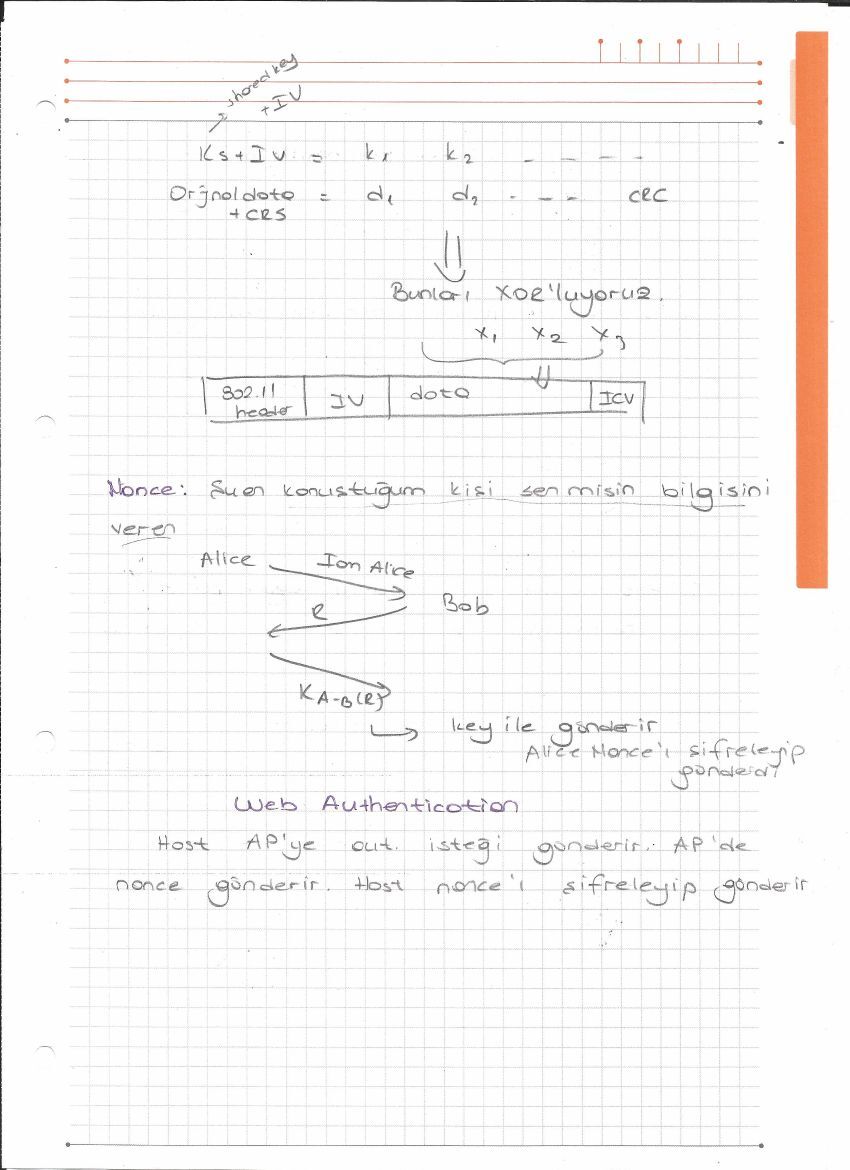
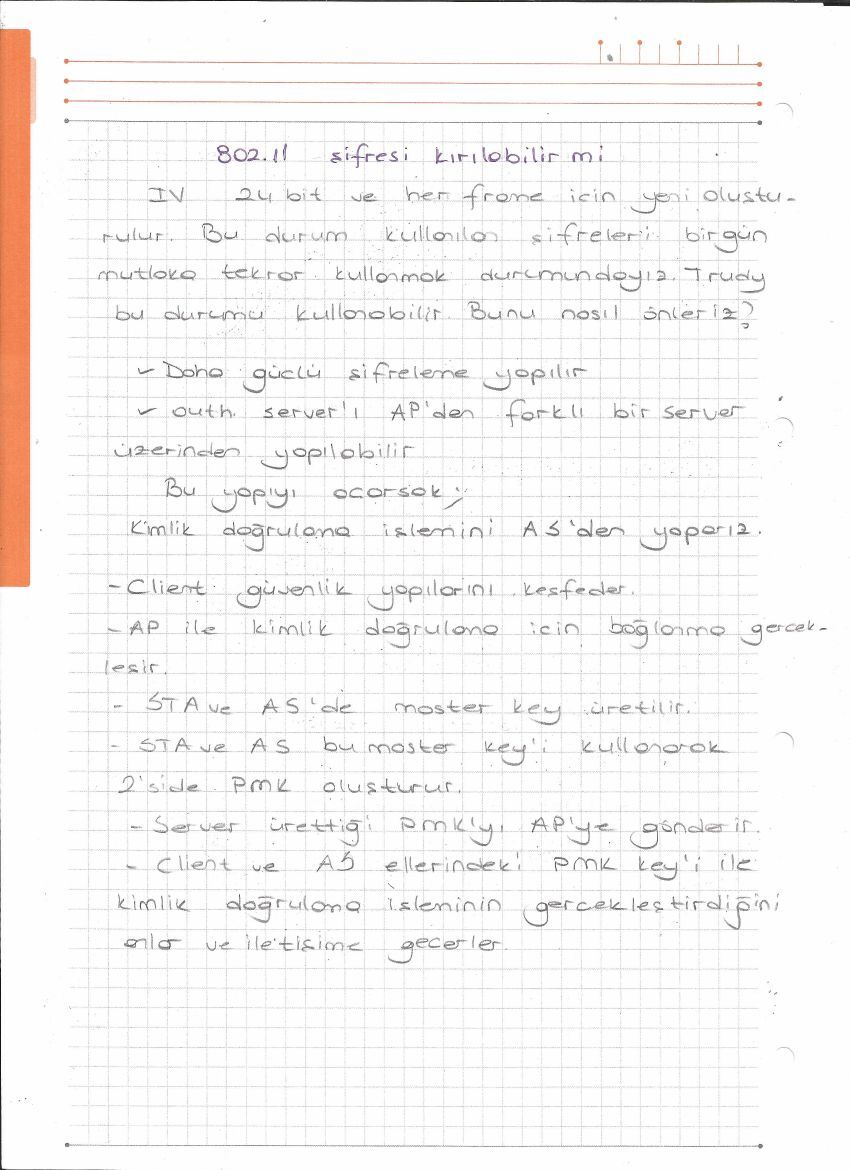
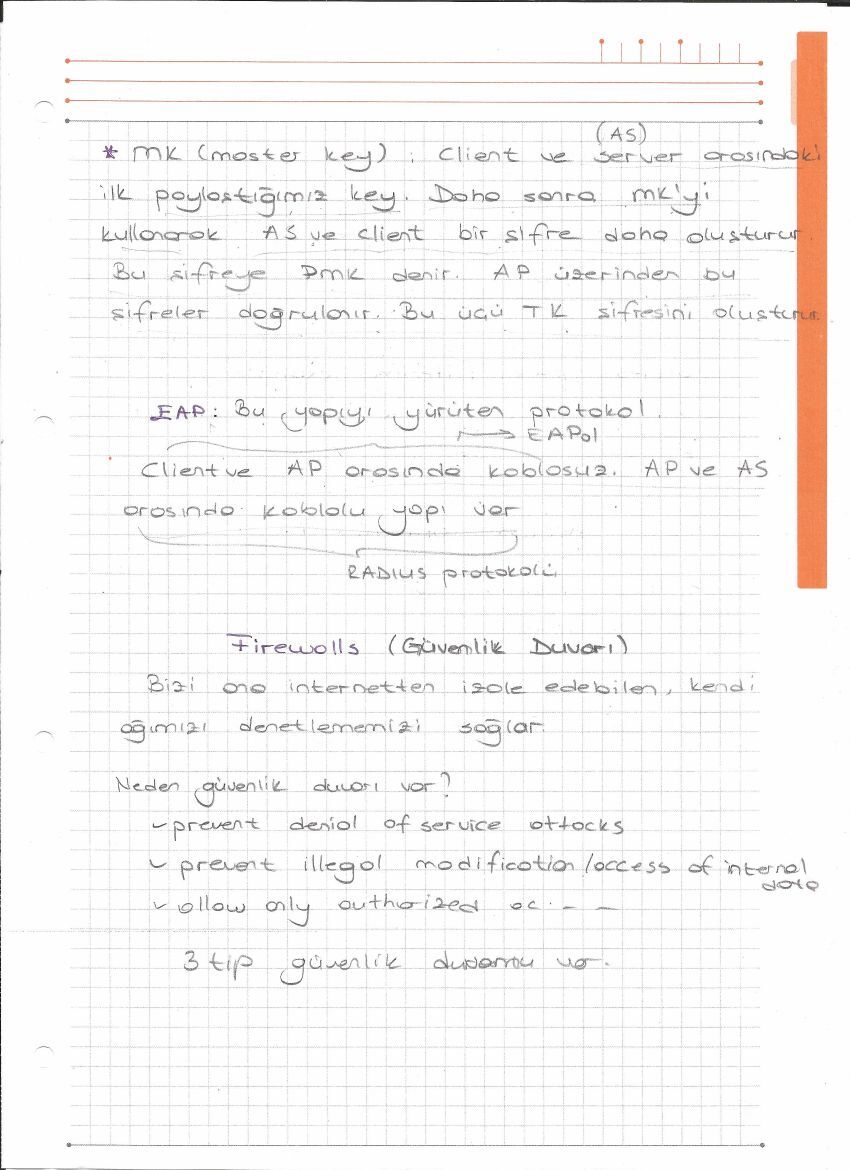
WEP, paylaşılan anahtar ve IV ile akış şifreleme örneğinde anlatılır. IV tekrarları zayıflığa neden olur. Kimlik doğrulama sunucusu, AP, istemci, master key ve PMK ilişkileri çizilmiştir. EAP, EAPOL ve RADIUS kavramları yer alır.
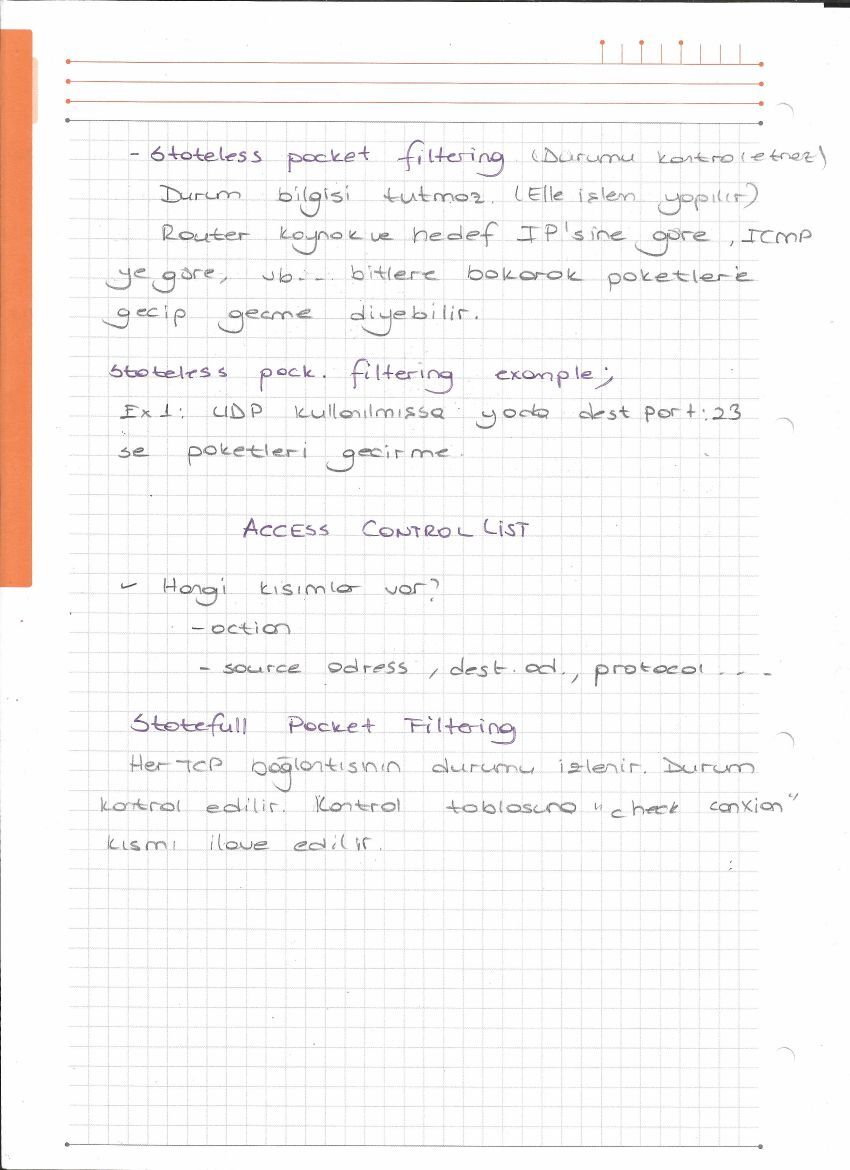
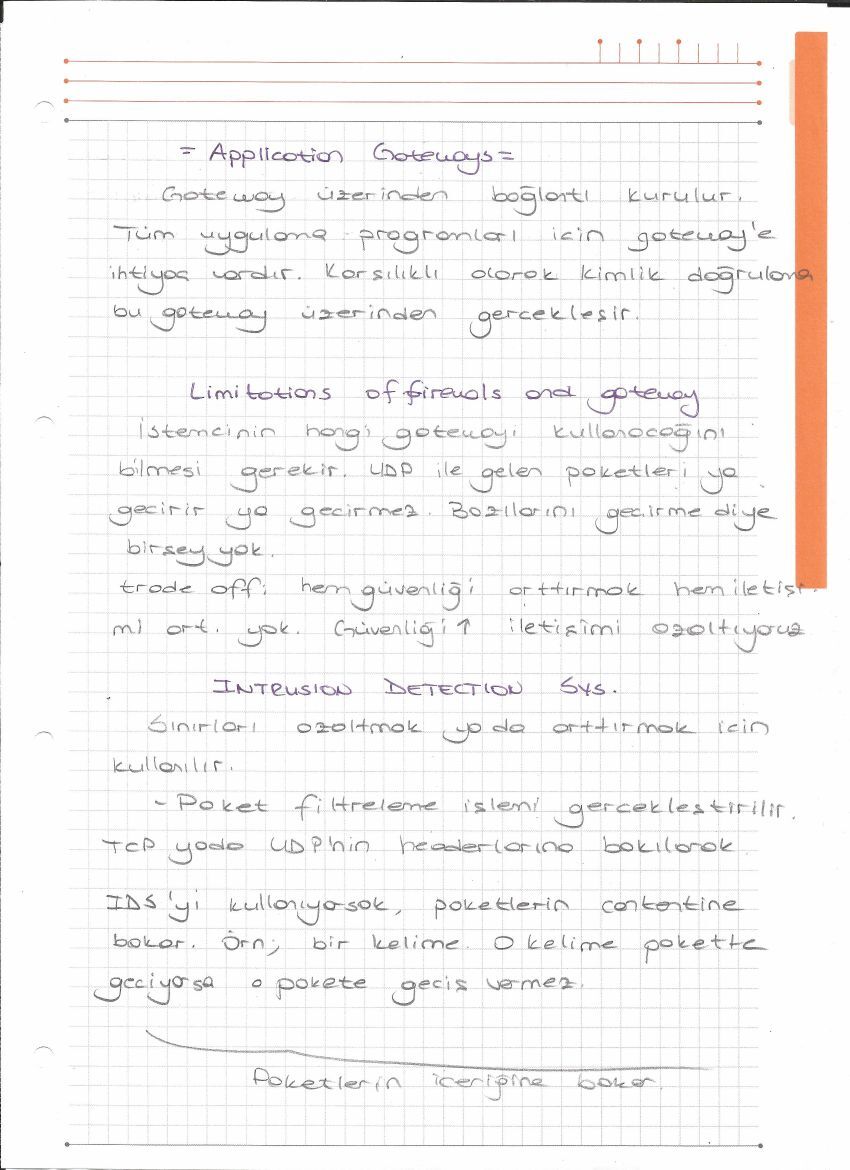
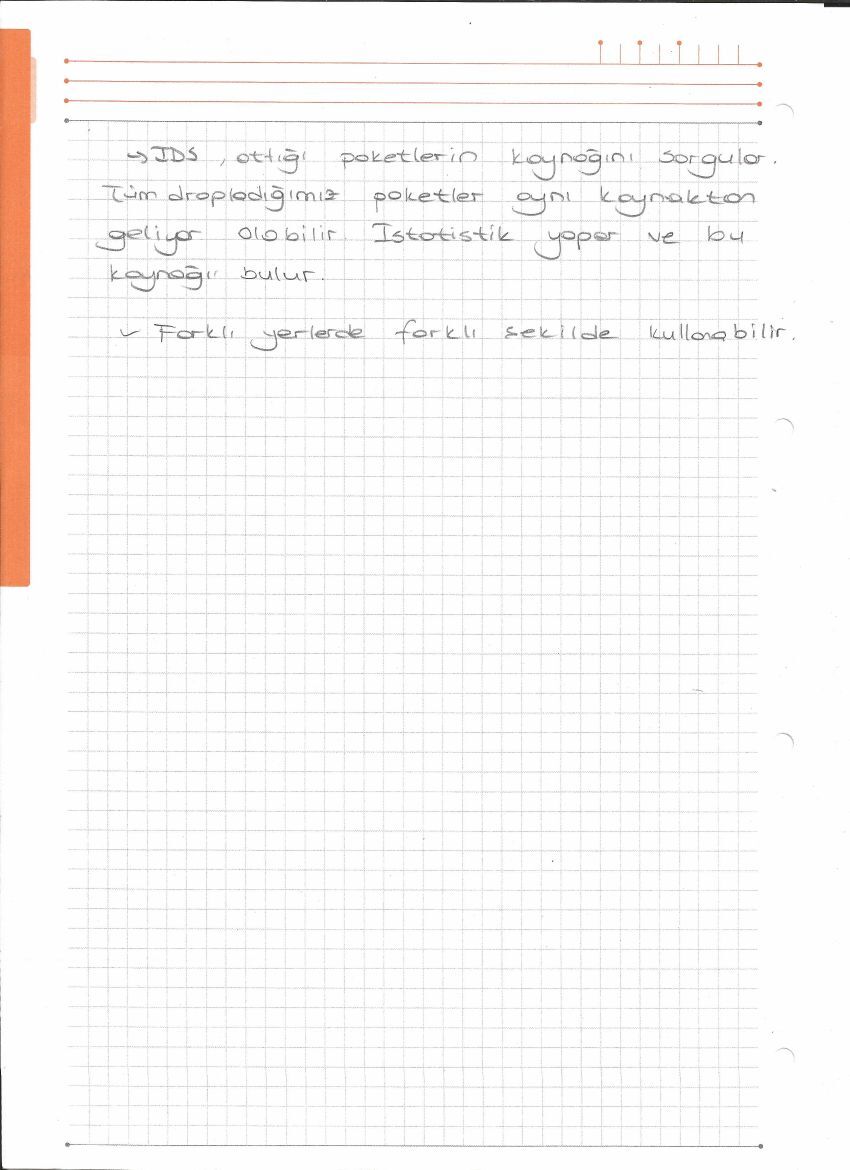
Güvenlik duvarı paketleri adres, port ve protokole göre süzer. Stateless filtre durum tutmaz; stateful filtre bağlantı durumunu izler. Uygulama geçidi uygulama iletişimini aracılar. IDS paket içeriklerini ve trafik örüntülerini inceleyerek ihlal belirtilerini arar.
Not: SSL ve WEP açıklamaları tarihsel ders içeriğidir. IDS saldırıyı tespit etmeyi amaçlar; her IDS’nin trafiği doğrudan engellediği sonucu çıkarılmamalıdır. Kaynaktaki eksik el sıkışma maddeleri tamamlanmış gibi gösterilmedi.